Ce qui est confirmé
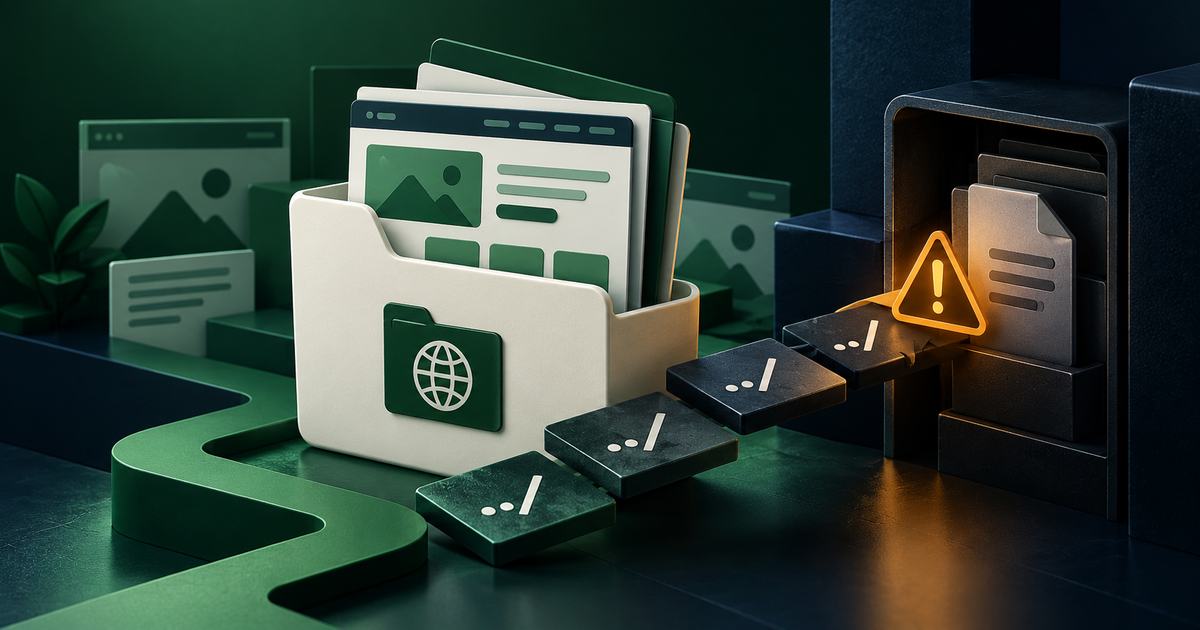
L’avis de sécurité officiel décrit CVE-2026-87902 : un attaquant non authentifié peut détourner la résolution d’un modèle pour inclure un fichier PHP local lisible hors du thème.
L’exécution de code à distance exige des conditions propres à l’environnement et au thème. WordPress a publié le 22 septembre la version 7.1.2 et des correctifs pour plusieurs branches antérieures.
Ce que cela signifie
La présence d’une version touchée justifie la correction, mais ne prouve pas qu’un site est déjà compromis.
Un diagnostic externe peut détecter certains indices de réputation ; il ne remplace pas l’inventaire du cœur WordPress, du thème et des journaux du serveur.
Que faire si vous êtes concerné ?
Identifiez votre version dans Tableau de bord → Mises à jour, effectuez une sauvegarde puis installez la version corrigée de votre branche ou la plus récente prise en charge.
Si des signes de compromission existent, examinez fichiers du thème, comptes administrateur et journaux avec votre hébergeur ou votre équipe sécurité.
Utilisez l’outil SecurCheck adapté, puis confirmez toute décision importante auprès d’une source officielle.