Ce qui est confirmé
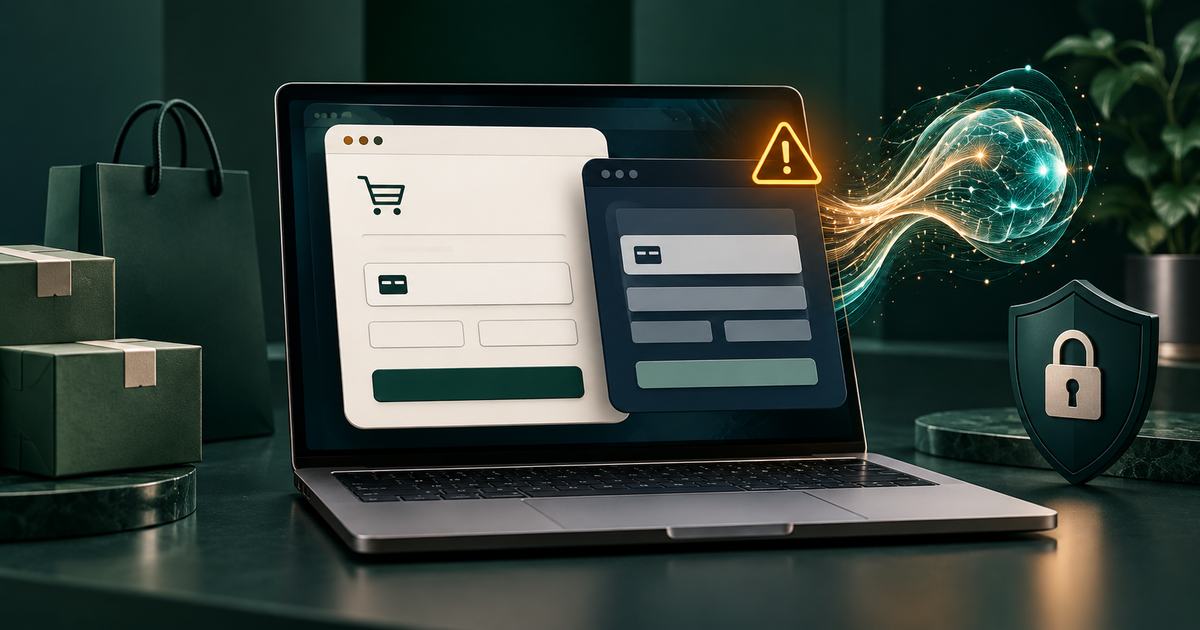
Le 20 février, Sansec a documenté un skimmer sur la boutique en ligne d’une grande chaîne : la victime saisissait sa carte dans un faux formulaire, puis était renvoyée au vrai paiement.
Les chercheurs décrivent un code de skimming réutilisable et expliquent que l’IA générative peut accélérer la création de faux écrans adaptés à la langue et à l’apparence de la boutique.
Ce que cela signifie
L’IA facilite la personnalisation du leurre ; l’enquête ne démontre pas qu’un modèle autonome a piraté la boutique ni qu’il a généré chaque écran observé.
Un site marchand réel peut héberger un script injecté. Son HTTPS ou sa réputation historique ne suffisent pas à garantir une page de paiement intacte.
Que faire si vous êtes concerné ?
Si deux formulaires de carte se succèdent sans raison, interrompez l’achat et contactez le marchand par son canal habituel.
Si vous avez saisi la carte dans un formulaire douteux, contactez rapidement votre banque et surveillez les débits ; les commerçants doivent contrôler les scripts de leur tunnel de paiement.
Utilisez l’outil SecurCheck adapté, puis confirmez toute décision importante auprès d’une source officielle.